Manic: il nuovo malware Android che spia e ruba PIN
Cos'è Manic e come si evolve la minaccia su Android
La scena delle minacce informatiche per Android sta crescendo rapidamente con l'emersione di Manic, un infido malware identificato con precisione chirurgica dal team Mobile Threat Intelligence di ThreatFabric. Questa nuova minaccia combina le classiche funzioni di un trojan bancario orientato al profitto illecito con quelle di uno spyware evoluto e persistente, permettendo agli aggressori non soltanto di sottrarre dati finanziari sensibili, ma anche di sorvegliare e controllare in modo completo e totalmente da remoto i dispositivi compromessi.
L'attività legata a Manic è stata tracciata dagli analisti a partire dal febbraio 2026, mese in cui è stata registrata e catalogata la prima infrastruttura di rete associata alla minaccia. Nel corso dei mesi successivi il codice sorgente ha subito importanti e rapide evoluzioni strutturali: a luglio 2026 è apparsa una versione decisamente più complessa, dotata di controlli anti-analisi molto più sofisticati, tecniche avanzate di caricamento in memoria del codice DEX e metodologie innovative per il furto silenzioso dei dati personali e aziendali.
Il rapido ciclo di sviluppo dimostra come i cybercriminali dietro questo progetto investano costantemente in nuove funzionalità per bypassare i moderni sistemi di sicurezza integrati nei sistemi operativi mobili, rendendo l'analisi comportamentale e la rilevazione euristica strumenti fondamentali per gli esperti di cybersecurity di tutto il mondo.
Un raggio d'azione che colpisce banche, crypto e app di messaggistica
Il malware Manic non si limita a colpire i singoli istituti di credito tradizionali, ma monitora un perimetro estremamente esteso pari a ben 169 ID di pacchetto software. Questi pacchetti sono strettamente associati a banche commerciali, servizi di pagamento digitale, exchange di criptovalute, portafogli digitali (wallet), applicazioni di messaggistica istantanea, servizi governativi e piattaforme dedicate all'identità elettronica, oltre ai più comuni browser web e client di posta elettronica.
Tra le aree geografiche più colpite e monitorate figura in primo piano l'Ucraina, ma l'elenco dei bersagli comprende anche servizi finanziari e istituzionali utilizzati in Russia, Polonia, Repubblica Ceca, Slovacchia, Austria, Germania, Francia, Spagna, Paesi Bassi, Estonia, Lituania e nel Regno Unito, estendendosi inoltre a piattaforme fintech e crypto attive a livello globale.
Rispetto ad un normale trojan finanziario focalizzato esclusivamente sul conto corrente, Manic punta a una sorveglianza totale e multidimensionale dell'utente. Vengono infatti prese di mira anche applicazioni di messaggistica, browser web e client di posta elettronica, comprese le utility utilizzate in ambito commerciale e militare, integrando funzionalità avanzate come il tracciamento costante della posizione geografica, il monitoraggio in tempo reale delle notifiche di sistema, la raccolta selettiva di file personali e la sorveglianza audio-visiva del dispositivo infetto.
Approfondimento: Caratteristiche tecniche e bersagli di Manic
Quali sono i bersagli principali monitorati da Manic?
Il malware monitora oltre 169 pacchetti software, prendendo di mira applicazioni bancarie, exchange di criptovalute, servizi governativi, browser e client di posta elettronica utilizzati in Europa e a livello globale, con una forte concentrazione in Ucraina.
Come avviene il controllo remoto del dispositivo?
Attraverso i privilegi concessi impropriamente ai servizi di accessibilità, gli hacker possono stabilire sessioni interattive in tempo reale sfruttando protocolli avanzati come WebRTC, osservando lo schermo e interagendo direttamente con l'interfaccia.
Quali tecniche di persistenza garantiscono la stabilità dell'infezione?
Manic si affida a processi persistenti in background, allarmi di sistema programmati e notifiche persistenti per mantenere una comunicazione costante con il server di comando e controllo, operando con cicli periodici ogni 10-15 minuti.
Controllo dello smartphone e intercettazione dei dati tramite accessibilità
Le capacità tecniche messe in campo da questo malware sono particolarmente estese e sofisticate. Una volta ottenuti i permessi critici per i servizi di accessibilità e la lettura delle notifiche di sistema, Manic è in grado di catturare la password utilizzata per sbloccare il display e di utilizzare schermate contraffatte o overlay grafici per celare le proprie azioni malevole agli occhi dell'utente.
Quando la vittima apre un'applicazione finanziaria, un portafoglio di criptovalute o un client di messaggistica, il malware agisce come un keylogger avanzato dell'interfaccia utente. Non si limita a mostrare una finta schermata, ma sfrutta i permessi di accessibilità per classificare con precisione il testo digitato in base al contesto operativo: può così distinguere facilmente gli input inseriti nella schermata di blocco, potenziali seed phrase di wallet crypto, codici SMS temporanei da quattro a sei cifre, password complesse e credenziali immesse tramite email.
A rendere il quadro ancora più allarmante contribuisce la possibilità concreta di instaurare sessioni remote in tempo reale tramite la tecnologia WebRTC. Gli operatori malevoli possono così osservare direttamente lo schermo del telefono e interagire con le funzioni del sistema sfruttando i privilegi concessi ai servizi di accessibilità. Durante tali sessioni, Manic è persino in grado di coprire le proprie tracce e le richieste di autorizzazione di sistema mostrando schermate nere, interfacce vuote o finte schermate di aggiornamento software.
Il furto del PIN e la rete di dispositivi infetti
Tra le funzioni più sofisticate integrate in Manic spiccano moduli specifici dedicati al furto e al successivo riutilizzo del PIN, come pinPadOverlay e autoEnterPin. Il primo individua con precisione il tastierino numerico all'interno delle applicazioni di mobile banking e genera una sovrapposizione grafica limitata unicamente ai singoli pulsanti numerici, registrando in modo chirurgico i tocchi effettuati dall'utente senza alterare visivamente il normale funzionamento dell'app bancaria sottostante.
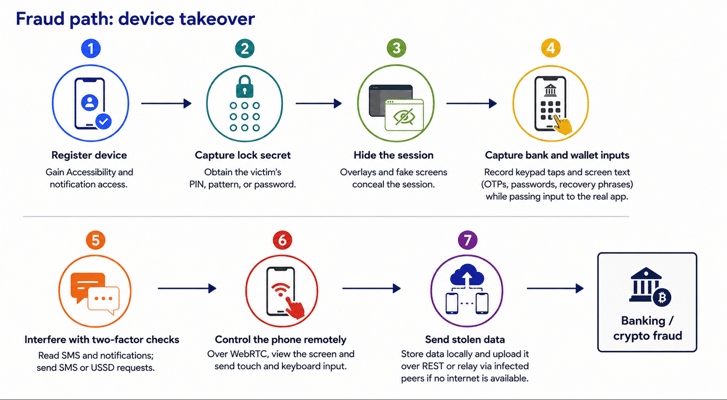
I dispositivi compromessi non rappresentano solo un bersaglio da sfruttare economicamente, ma possono trasformarsi attivamente in nodi di una rete distribuita utilizzata per instradare traffico malevolo, trasmettere i dati esfiltrati e coordinare ulteriori attacchi informatici su scala più ampia. Per difendere il proprio smartphone Android da minacce così complesse e in continua evoluzione, gli esperti raccomandano di installare sempre e tempestivamente gli aggiornamenti di sicurezza rilasciati dal produttore e di prestare estrema cautela prima di concedere i permessi di accessibilità a qualsiasi applicazione scaricata da store terzi o canali non verificati.
Scheda di Sicurezza: Profilo Analitico della Minaccia Manic
🛡️ Tipologia di Malware
Malware ibrido, combinazione avanzata di trojan bancario e spyware con moduli di controllo remoto via WebRTC.
🎯 Area Geografica Principale
Ucraina (obiettivo primario), Russia, Europa centrale, Europa occidentale e Regno Unito.
⚙️ Vettore e Meccanismo
Applicazioni infette che abusano dei servizi di accessibilità e delle notifiche di Android per keylogging e overlay.
Fonte: tuttoandroid.net